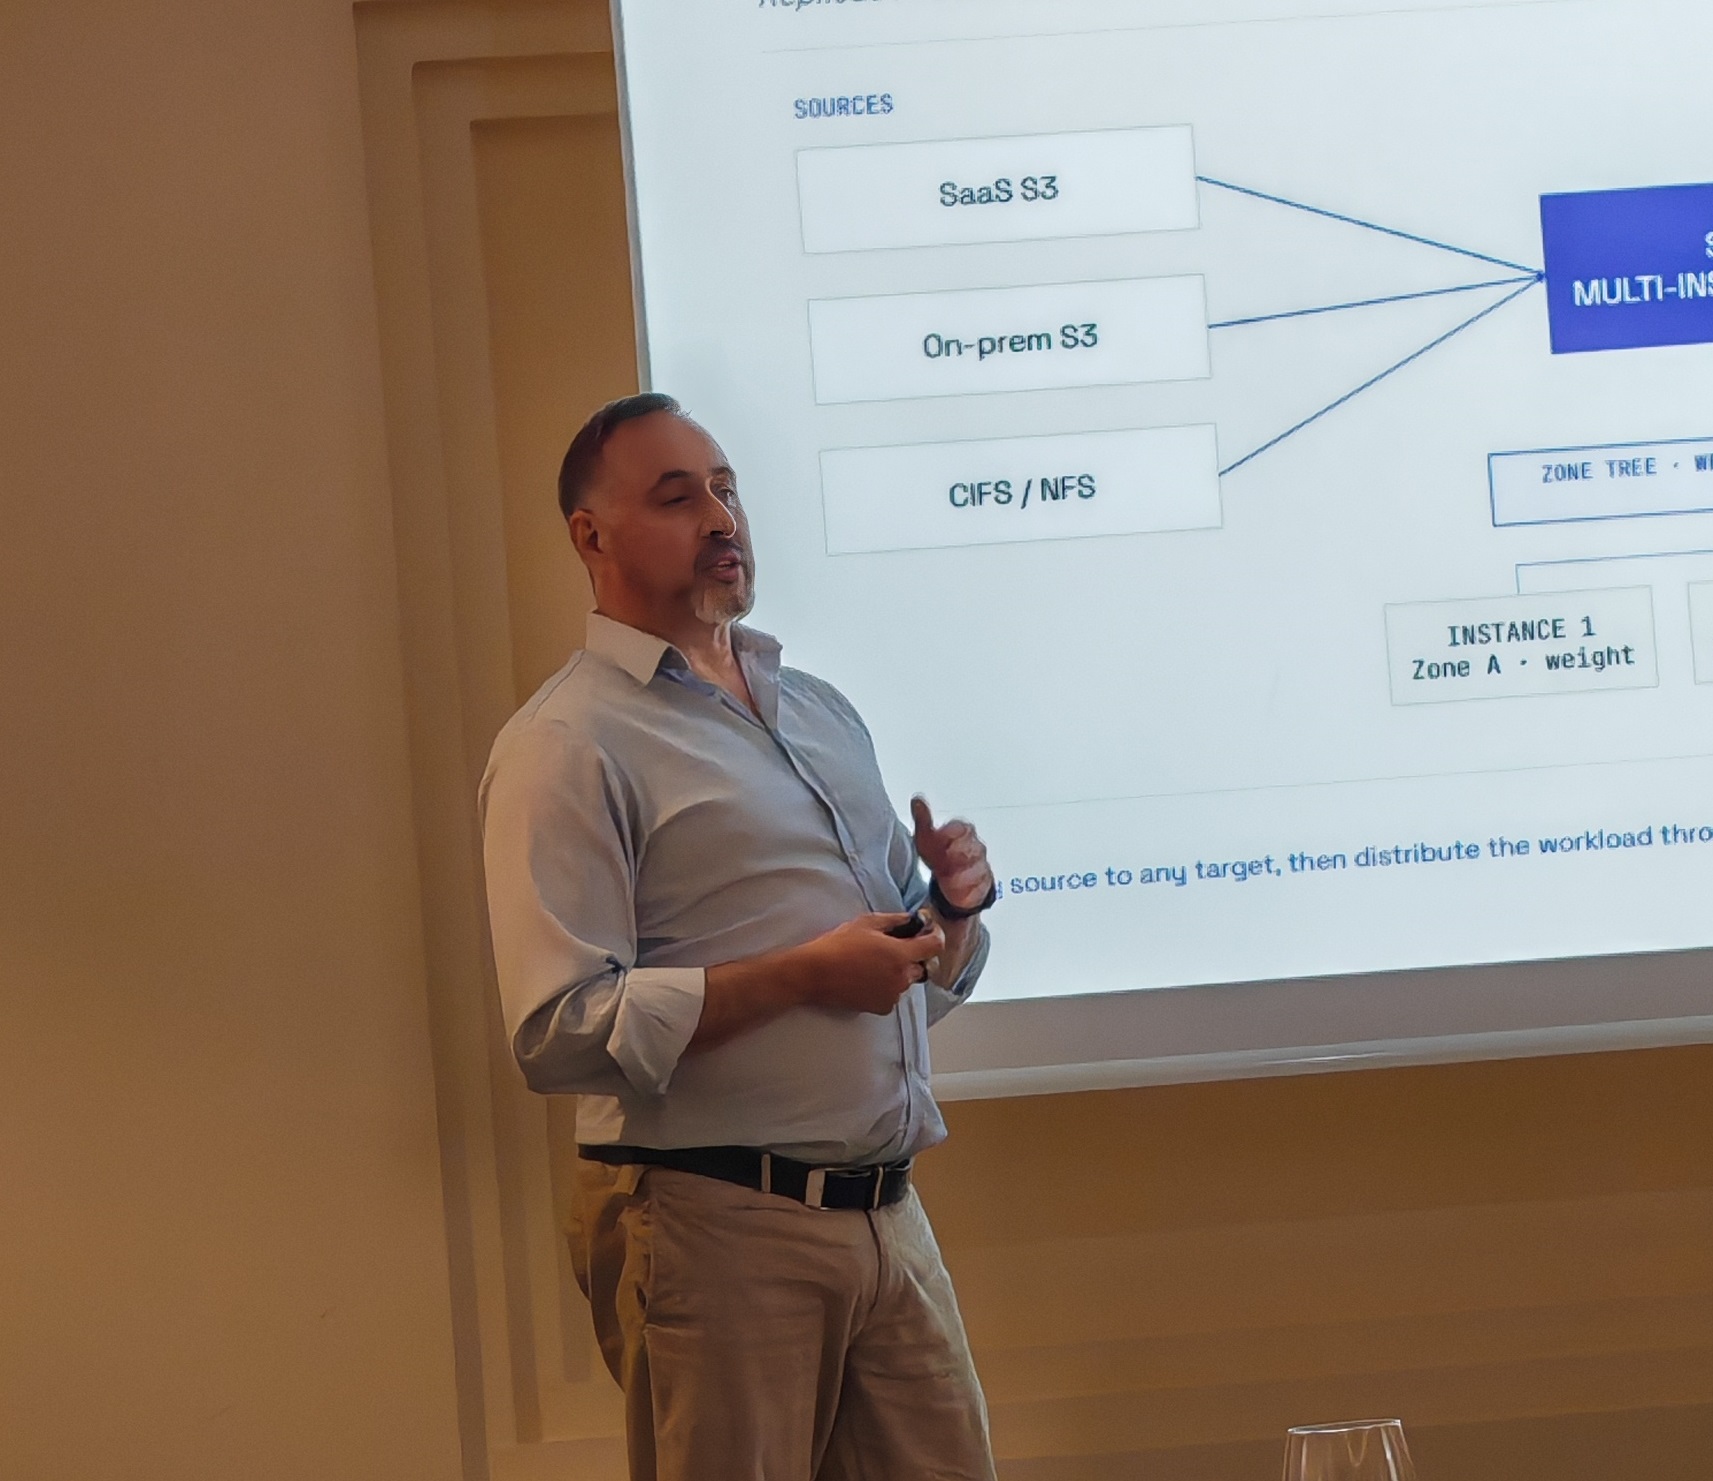
Fondé en juillet 2026, StratoFoundry est l’aboutissement d’un projet longuement mûri par son fondateur, Emmanuel Forgues, ingénieur formé à l’Epita et diplômé de Sciences Po Paris, longtemps avant-vente dans l’univers du stockage. À l’IT Press Tour de Ljubljana, en septembre dernier, il a présenté aux côtés de son directeur technique Sami Fredj, consultant IT depuis plus de quarante ans dans le stockage et les datacenters, la technologie qui donne son nom à l’entreprise : Karl, un « temporal memory and evidence layer », littéralement une couche de mémoire temporelle et de preuve, posée au-dessus de n’importe quelle infrastructure S3.
Le nom du produit a d’ailleurs changé en cours de route. « Le produit s’appelait Chronovolt, ou quelque chose comme ça, mais nous avons dû changer de nom », a expliqué Emmanuel Forgues, avant de préciser le sens qu’il donne au mot « evidence » : « Il ne s’agit pas d’une preuve au sens juridique, mais d’une preuve technique que quelque chose a existé ou a été fait à un instant donné ».
Une couche temporelle, aucune base de données
Le principe de Karl consiste à transformer chaque objet S3 en une entité dotée d’une histoire complète, interrogeable à tout instant T0, T1, T2. L’outil enregistre qui a modifié quoi, quand, avec quelle politique et quelle autorisation, sans dupliquer les données dans une base tierce. « Il n’y a pas de cache, pas de base de données. Tout repose en temps réel sur le stockage S3 », a insisté Emmanuel Forgues, précisant qu’interroger l’historique d’un fichier prend environ 12 millisecondes, « quel que soit le nombre de versions ou le volume total de la plate-forme ».
Sami Fredj résume l’esprit du produit d’une formule que le fondateur reprend volontiers : « C’est une machine à remonter le temps » – « un temporal layer posé au-dessus de la couche S3 ». L’architecture, développée en Rust et exposant plus de cent API, s’installe comme un agent middleware sur un serveur ou un poste de travail : l’utilisateur final ne voit qu’un partage CIFS ou NFS classique, tandis que Karl gère en coulisses versionnage, immuabilité, déduplication et chiffrement à l’écriture. Des connecteurs et webhooks ouverts permettent de brancher l’outil sur GitHub, Notion ou des modèles d’IA locaux.
Performances démontrées et sobriété de stockage
La démonstration la plus spectaculaire du duo a porté sur la cyber-résilience. Emmanuel Forgues a simulé un chiffrement de type ransomware sur 3,7 téraoctets répartis en 6 millions de fichiers, avec le binaire hébergé à Paris et le stockage S3 aux Pays-Bas. Le retour à un état antérieur – ce qu’il appelle le « temporal re-anchoring » – n’a nécessité qu’environ trois secondes. « Ce n’est pas un snapshot, ce n’est pas une restauration de sauvegarde. Je ne fais aucune copie, je me contente de changer le temps exposé sur le stockage S3 pour révéler la bonne version », a-t-il détaillé. Côté volumétrie, des tests sur des fichiers Word, Excel et texte ont montré des gains de compression et de déduplication atteignant 50 % d’espace économisé.
Sur le terrain de la cybersécurité, Sami Fredj a resitué l’enjeu au-delà de la simple technique de restauration : « Le vrai problème n’est pas d’avoir une sauvegarde, c’est de savoir quel est le bon fichier, et à quel moment on peut être certain que la donnée est saine ». Il a rappelé que de nombreuses entreprises attaquées par un rançongiciel reconstituent leurs données à partir de sauvegardes déjà compromises, sans le savoir, plusieurs semaines après l’incident.
Agnostique par choix, ouvert par API
StratoFoundry revendique une neutralité totale vis-à-vis des fournisseurs S3, qu’il s’agisse de Wasabi, d’Amazon ou de solutions déployées on-premise (Scality, Cloudian ou Minio par exemple). « AWS m’a contacté pour discuter d’un partenariat, et j’ai refusé pour l’instant, parce que je veux rester agnostique. Ma solution est complètement ouverte, qu’il s’agisse de SaaS ou d’on-prem, et pour l’instant je n’ai rencontré aucune limitation », a expliqué Emmanuel Forgues. Sami Fredj y voit un pari stratégique sur la montée en puissance du stockage objet : « Nous croyons que S3 va devenir l’une des infrastructures de données les plus dominantes ; c’est déjà 80 à 90 % des données, et tous les grands acteurs du NAS convergent vers les capacités S3 ». Des discussions ont également été engagées avec Leevia.
Audit, cybersécurité et IA en ligne de mire
Trois familles d’usages structurent la feuille de route commerciale. En conformité, un module baptisé CalCompass permet de générer un audit NIS2 ou RGPD en quelques secondes en inspectant les métadonnées et l’historique des fichiers, avec un taux de conformité affiché en temps réel. En cybersécurité, la couche temporelle identifie l’instant précis de corruption ou de chiffrement pour restaurer, non pas nécessairement la version précédente, mais la dernière version jugée fiable. Pour l’IA, Karl alimente des architectures RAG via API ouverte, avec un cas d’usage interne où StratoFoundry gère son propre code, sa stratégie et son assistant de direction sur la même mémoire versionnée, sans exposer ses données à des modèles tiers.
Un modèle tarifaire encore mouvant
Seuls les deux produits historiques issus des expérimentations initiales, S3Guardian (réplication) et S3Proxy (bascule d’endpoints), disposent d’une grille tarifaire stabilisée, distribuée via des partenaires certifiés : de 9 900 euros par an hors taxes jusqu’à 50 To protégés, à 34 900 euros jusqu’à 200 To, au-delà sur devis. Pour le cœur Karl, la tarification reste en construction. « Ce n’est pas juste que le stockage coûte le même prix qu’il serve à la cybersécurité, à l’audit ou à l’IA », a justifié Emmanuel Forgues, qui envisage une gratuité initiale de six mois pour les entreprises partenaires avant une ouverture complète de l’API. La société, qui compte plusieurs preuves de concept en cours – dont une portant sur plusieurs pétaoctets – prépare parallèlement des discussions avec des banques à l’automne et une prise de fonction imminente à la tête des ventes, signe d’un passage du stade de l’expérimentation à celui de la commercialisation formelle.