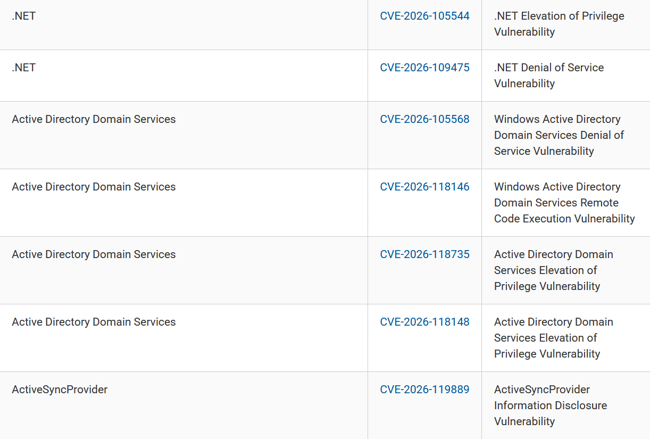
Sous la pression des travaux basés sur l’IA pour la recherche de failles, le Patch Tuesday de Microsoft a changé de braquet. En octobre, le nombre de correctifs a en effet explosé pour dépasser la barre des 1400. La livraison de novembre poursuit cette tendance avec près de 1260 patchs. Ils affectent l’ensemble des logiciels. Dans le détail, les bulletins concernent 726 failles dans Windows, 174 dans Office, 61 dans les outils de développement, 59 dans SQL Server et 27 dans SharePoint Server. Ils incluent également 165 identifiants CVE relatifs à des logiciels tiers. Plus de 500 failles concernent des élévations de privilèges, suivies par des vulnérabilités permettant l’exécution de code à distance et la divulgation d’informations.
Avec cet afflux de correctifs, difficile de prioriser la gestion des patchs. Cependant, les experts en cybersécurité mettent en avant une vulnérabilité de gravité « modéré » dans Outlook (CVE-2026-124194, score CVSS : 6,5) qui est activement exploitée. La firme de Redmond indique que la faille concerne « l’interface utilisateur qui ne prévient pas les utilisateurs lorsqu’ils effectuent des actions risquées dans Outlook, ce qui permet à un attaquant non autorisé de procéder à une usurpation d’identité via le réseau ». Concrètement, un attaquant non authentifié pourrait envoyer un fichier message spécialement conçu et inciter une cible à l’ouvrir dans une version vulnérable d’Outlook. Cela pourrait amener le logiciel à se connecter à un emplacement réseau contrôlé par l’attaquant, sans afficher l’avertissement habituel concernant le contenu externe. Cette opération risque d’entraîner la divulgation d’informations d’authentification — telles qu’un hash NTLMv2 — qui pourraient ensuite être utilisées pour usurper l’identité de l’utilisateur.
D’autres vulnérabilités à regarder
Parmi les autres vulnérabilités notables, il y a plusieurs failles permettant l’exécution de code à distance, affectant Windows Search (CVE-2026-116928), le protocole LDAP (CVE-2026-119958), Windows channel (CVE-2026-119952), la plateforme de filtrage virtuel de Windows (Windows Virtual Filtering Platform – CVE-2026-95962) et le service réseau Xbox Live (CVE-2026-112967), ainsi qu’une faille d’élévation de privilèges dans Azure OpenAI (CVE-2026-119990).
Les spécialistes s’inquiètent aussi du volume de bulletins de sécurité et de la capacité des administrateurs systèmes à pouvoir les appliquer. Depuis le début de l’année, Microsoft a poussé 5 100 correctifs. La question du patch management devient de plus en plus importante au sein des entreprises et l’apport de l’IA peut-être une réponse pour aider les équipes de sécurité à prioriser les CVE à traiter en urgence.