L’Iran : les autorités françaises désignent donc formellement le commanditaire dans l’attaque des systèmes de refroidissement de nombreux supermarchés, dont ceux d’Intermarché. Dans une note datée du 9 novembre, le Centre de coordination des crises cyber (C4) impute au Corps des Gardiens de la Révolution islamique (CGRI) l’attaque qui a visé, dans la nuit du dimanche 11 au lundi 12 octobre, les contrôleurs de réfrigération industriels d’environ 700 sites de la grande distribution. Il est rare qu’un pays soit aussi nommément désigné par une agence gouvernemental française. Suite à la vague de cyberattaques d’ampleur ayant ciblé les systèmes de réfrigération de très nombreuses enseignes de la distribution partout en Europe et en France en octobre dernier, le Parquet de Paris est passé à l’action. Dans un communiqué, ce dernier indique avoir ouvert une information judiciaire des chefs d’atteintes frauduleuses à un système de traitement automatisé de données et de dégradation par un moyen dangereux en bande organisée.
Alors que l’attribution des cyberattaques n’est souvent pas rendue publique, ce n’est pas le cas cette fois-ci. « Ces attributions, portées par le ministère de l’Europe et des Affaires étrangères, sont le fruit des investigations des services techniques membres du Centre de coordination des crises cyber ou C4 (ANSSI, COMCYBER, DGA, DGSE, DGSI), étroitement coordonnées avec les investigations judiciaires conduites sous l’égide du Parquet de Paris – Procureure, Laure Beccuau (Johanna Brousse, DGSI – Direction Générale de la Sécurité Intérieure et OFAC – Office anti-cybercriminalité) », a indiqué Vincent Strubel, directeur général de l’ANSSI.
Des mandats d’arrets internationaux lancés
« Cette information judiciaire est ouverte contre le chef du groupe iranien Shahid Kaveh, unité cyber offensive affiliée au Centre électronique et cyber du Corps des Gardiens de la Révolution, contre ses deux adjoints et contre toute autre personne qui serait identifiée », indique le Parquet de Paris « Ces deux infractions étant aggravées par la circonstance d’avoir été commises dans le but de servir une puissance étrangère, en l’espèce l’Iran. » Des mandats d’arrêts internationaux ont par ailleurs été lancés. Une enquête, conjointement confiée à l’Office anti-cybercriminalité (OFAC) et à la Direction générale de la sécurité intérieure (DGSI), a pu déterminer le mode opératoire d’une attaque caractéristique de cette organisation. Avec notamment l’utilisation du farsi et des adresses IP renvoyant vers des terminaux localisés en Iran. Par le passé, l’Iran avait déjà conduit des actions de destabilisation touchant la France dont Charlie Hebdo en 2023 et les Jeux Olympiques et Paralympiques 2024.
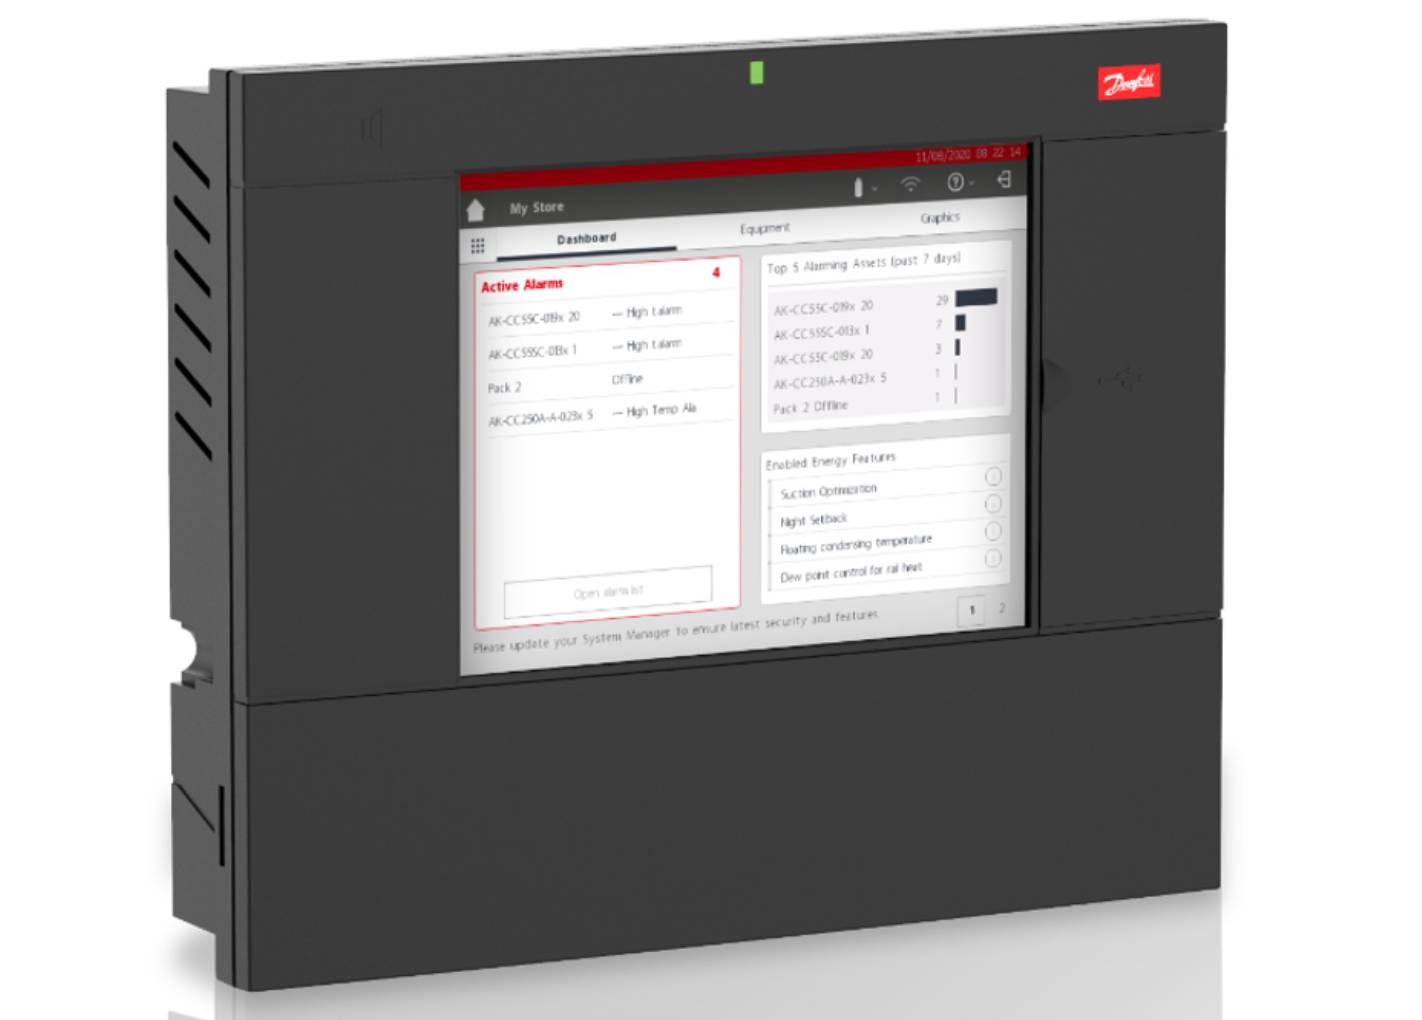
Des failles de sécurité connues dans le système de réfrigération AK-SM 800A
Cette vague de cyberattaques a affecté les systèmes de réfrigération du fabricant danois Danfoss installés en France dans près de 700 sites de la grande distribution (300 Intermarché/Netto, 80 supermarchés Carrefour, 80 magasins U, une trentaine de Monoprix et des magasins du groupement Leclerc). « A la suite de la compromission, les paramètres de dégivrage des équipements ont été modifiés pour être fixés à des températures entrainant des pertes de marchandise importantes et dans au moins 15 cas des départs de feu », a précisé l’ANSSI. Avec à la clé des températures ayant grimpé à plus de 50 degrés. Les risques d’attaques contre ces systèmes réfrigérés planaient depuis 2025, en particulier ceux utilisant le système AK-SM 800A vulnérable à plusieurs failles de sécurité incluant la CVE-2025-41450.
A ce stade, aucun lien n’a pour le moment été établi entre les cyberattaques contre ces systèmes réfrigérants et ceux de congélation de l’Etablissement Français du Sang.